

Mã độc đánh cắp tài khoản vượt mặt xác thức hai lớp (2FA) với tên gọi Storm, một dòng mã độc thế hệ mới có khả năng vượt tất cả bảo mật hai lớp.
Vừa qua thông tin về loại mã độc đánh cắp thông tin (infostealer) có tên Storm đã được một số chuyên gia an ninh mạng phát hiện và cho ra cảnh báo ngay lập tức, điểm nguy hiểm chính là loại mã độc thế hệ mới này có khả năng vượt qua cả các lớp bảo mật nghiêm ngặt nhất như xác thực hai lớp (2FA) thậm chí một số tính năng quét tự động trong kho ứng dụng Google.
Xác thực hai lớp (2FA) sắp không còn là giải pháp hàng đầu nữa
Kể từ khi có mặt trên thị trường, người dùng luôn được các nhà cung cấp giới thiệu rằng xác thực hai lớp (2FA) là “tấm khiên” bất khả xâm phạm để bảo vệ tài khoản. Bất ngờ thay, các chuyên gia an ninh mạng Varonis vừa đưa ra một lời cảnh báo về loại mã độc Storm, với khả năng lấy đi các mã token tài khoản Google và session cookie một cách dễ dàng, giúp tin tặc đăng nhập vào tài khoản của nạn nhân mà không cần đi qua bước nhập mã xác thực.
So với các dòng malware thông thường được thực hiện bằng cách giải mã dữ liệu ngay trên máy tính nạn nhân (vốn dễ bị các phần mềm diệt virus phát hiện), Storm sử dụng một quy trình thông minh và cực kỳ tinh vi. Nó thu thập dữ liệu từ máy tính cá nhân đã mã hóa và đẩy toàn bộ lên hệ thống máy chủ riêng của tin tặc sau đó mới thực hiện giải mã từ xa.
Mã độc gần như tàng hình trước các công cụ quét virus thế hệ mới
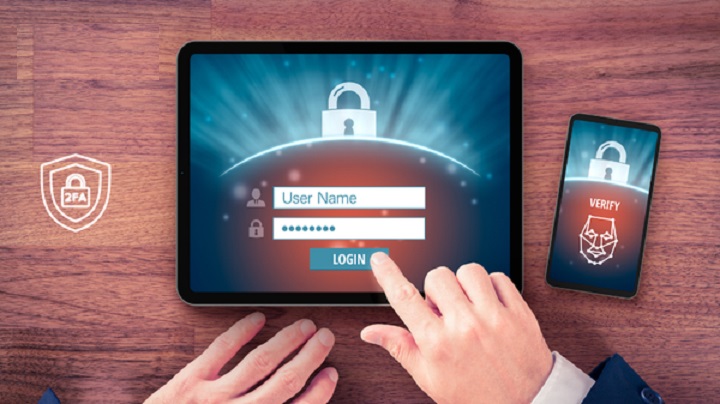
Tháng 7.2024, Google đã trình làng App-Bound Encryption trên Chrome 127 nhằm siết lại việc cho phép mã hóa dữ liệu cục bộ. Nhưng Storm đã lợi dụng yếu tố này từ phía Google để biến mọi thứ trở nên gần như vô nghĩa.
Bằng cách thực hiện tại dữ liệu đã thu thập lên các nền tảng mà chúng quản lý, Storm không chỉ đánh cắp mật khẩu mà còn ‘vét’ sạch từ dữ liệu thẻ tín dụng, lịch sử duyệt web, thông tin tự động điền đến cả các ví tiền điện tử. Phương pháp thực hiện được xử lý hầu hết trên máy chủ của tin tặc thay vì trên máy tính cá nhân của người dùng, do đó các công cụ bảo mật đầu cuối (Endpoint Security) không thể nhận diện hay phát hiện được sự tồn tại của mã độc này.
Varonis đã chỉ ra loại mã độc này đang được các tin tặc bán trên các diễn đàn ngầm với mức giá chỉ từ 1.000 USD/tháng. Mức giá này khiến Storm khiến mã độc này trở thành cơn sốt cho đối tượng tội phạm mạng tầm trung hướng đến nhóm mục tiêu khách hàng cá nhân. Hiện tại, Storm đã xuất hiện tại nhiều quốc gia và gây ra nhiều vụ án theo dõi và trộm tài chính cực kỳ nghiêm trọng, đặc biệt là ở Mỹ.
Cần làm gì để bảo vệ mình trước Storm
Trong bối cảnh tin tặc sử dụng AI để liên tục để cải tiến các phiên bản mới của các loại mã độc thành các vũ khí công nghệ có thể vượt qua hàng rào kiểm duyệt của hàng loạt ông lớn công nghệ, các chuyên gia an ninh mạng đã gửi cảnh báo cho người dùng không nên quá tự tin vào các lớp bảo mật sẵn có. Nếu muốn hạn chế rủi ro bạn hãy lưu ý một số điều sau:
- Xóa sạch ‘dấu vết’ duyệt Web: Thiết lập chế độ tự động xóa cookie khi sử dụng các trình duyệt Web theo định kỳ hàng tháng hay ba tháng.
- Không nên lưu lại tên đăng nhập và mật khẩu khi duyệt web: Hãy sử dụng các trình quản lý mật khẩu chuyên dụng và độc lập như Bitwarden, Kaspersky Password Manager…
- Đề phòng trước mọi tập tin tải về: Không tải xuống khi nhận được yêu cầu tải về từ các website lạ hay các trang web không rõ thông tin.
Hi-tech Solution là công ty mạng máy tính, viễn thông với hơn 10 năm kinh nghiệm tư vấn mạng máy tính văn phòng, mạng nội bộ, hệ thống camera an ninh giám sát chuyên hỗ trợ cho các cá nhân, doanh nghiệp trong và ngoài nước đang quan tâm đến hệ thống mạng LAN, tổng đài ảo, hệ thống camera an ninh có thể được support tốt nhất có thể.