

Cơ quan hạt nhân Mỹ bị tin tặc tấn công thông qua phần mềm SharePoint của Microsoft, bọn tin tặc đã xâm nhập vào Cơ quan An ninh Hạt nhân Quốc gia Mỹ (NNSA), đơn vị chịu trách nhiệm quản lý toàn bộ thiết bị hạt nhân của nước này.
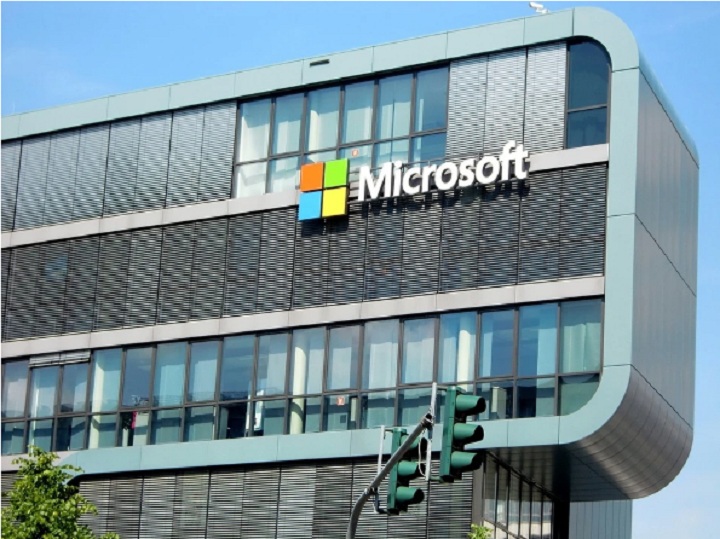
Cơ quan An ninh Hạt nhân Quốc gia Mỹ (NNSA), đơn vị điều hành và bảo trì cho kho vũ khí hạt nhân, vừa trở thành một trong các nạn nhân của các đối tượng Hacker khi chúng tấn công thông qua phần mềm quản lý tài liệu SharePoint của Microsoft. Thông tin này được một nguồn dấu tên thân cận đang hoạt động trong cơ quan này chia sẻ với đài Bloomberg.
Do có liên quan mật thiết đến thân phận của người đang hoạt động bên trong cơ quan hạt nhân do đó nguồn thông tin này được ẩn danh, đồng thời cũng chia sẻ không có thông tin mật hay nhạy cảm nào bị tin tặc đánh cắp hay mất dữ liệu sau vụ tấn công vào NNSA, ngoài ra các bộ phận khác về an ninh năng lượng cũng không bị ảnh hưởng gì.
Khi được yêu cầu chia sẻ về thông tin vụ tấn công này, NNSA hướng mọi câu trả lời về phía bộ Năng Lượng.
“Vào thứ sáu, ngày 18/7, thông qua lỗ hỏng trên phần mềm Microsoft SharePoint tin tặc đã tấn công và gây ảnh hưởng đến Bộ Năng lượng. Dù vậy, ảnh hưởng chỉ xảy ra ở mức tối thiểu do đơn vị đã sử dụng lá chắn của nền tảng đám mây Microsoft M365 và có nhiều tầng lớp bảo vệ thông tin mật. Các tập tin hay hệ thống bị lỗi do quá trình xâm nhập gây ra đang trong quá trình khôi phục”, phát ngôn viên của Bộ Năng lượng chia sẻ.
Nhiệm vụ của NNSA khá nhiều, gồm xây dựng lò phản ứng hạt nhân cho tàu ngầm Hải quân và đối phó với mọi trường hợp rò rỉ phóng xạ. Cơ quan còn phối hợp tác chiến chống khủng bố và vận chuyển vũ khí hạt nhân đến mỗi lãnh thổ của nước Mỹ.
Theo Bloomberg, Vụ tấn công này là phấn tiếp theo của sự việc tương tự diễn ra từ năm 2020. Khi đó, tin tặc đã dựa vào lỗ hỏng bảo mật của phần mềm SolarWinds được sử dụng trong cơ quan NNSA, từ đó đột nhập vào hệ thống an ninh hạt nhân. Một phát ngôn viên của Bộ Năng lượng chia sẻ, phần mềm độc hại “chỉ bị cô lập trong các mạng lưới kinh doanh” và không gây ảnh hưởng rộng.
Microsoft cho rằng các đối tượng là tin tặc Trung Quốc chủ mưu của vụ tấn công lần này. Họ đã khai thác lỗ hổng của SharePoint để xâm nhập vào nhiều chính phủ, doanh nghiệp và hàng loạt tổ chức khác nhau trên phạm vi toàn cầu.
Tờ Bloomberg đã đưa tin khá nhiều trường hợp tấn công thủ đoạn này, tin tặc đã đánh cắp thông tin đăng nhập, bao gồm tên người dùng, mật khẩu, mã hash và mã thông báo.
Ngoài Bộ Năng lượng, nhóm hacker này còn thực hiện đột nhập vào hệ thống liên minh Châu Âu, Trung Đông, Bộ Giáo dục Mỹ, Sở Thuế vụ Florida và Cơ quan lập pháp bang Rhode Island. Tuy nhiên thông tin về thiệt hại của các thông tin mật chưa được tiết lộ.
Các lỗ hổng này chỉ những khách hàng SharePoint tự quản lý phần mềm trên mạng lưới riêng bị ảnh hưởng, không liên quan đến dịch vụ đám mây của Microsoft.
Hôm 22/7, theo thông tin chia sẻ từ Microsoft đã chỉ ra hai nhóm tin tặc Trung Quốc – “Linen Typhoon” và “Violet Typhoon”, đối tượng chính đã lợi dung lỗ hổng của SharePoint. Bài đăng còn tố cáo một nhóm tin tặc khác có trụ sở tại Trung Quốc, được Microsoft đặt tên là Storm-2603, cũng đã khai thác các lỗ hổng này.
Hi-tech Solution là công ty mạng máy tính, viễn thông với hơn 10 năm kinh nghiệm tư vấn mạng máy tính văn phòng, mạng nội bộ, hệ thống camera an ninh giám sát chuyên hỗ trợ cho các cá nhân, doanh nghiệp trong và ngoài nước đang quan tâm đến hệ thống mạng LAN, tổng đài ảo, hệ thống camera an ninh có thể được support tốt nhất có thể.